数据出问题的时刻,往往只有 "最初那几小时" 能决定结果。而这几小时里,人最容易做错事。举几个真实场景:误删除—— 发现文件没了,第一反应是 "再找找", 于是继续在同一个盘上活动、下载恢复软件、把软件装到同一块盘,结果新写入覆盖了要恢复的数据;误格式化—— 慌了,马上 "重新格式化再拷回来", 直接把索引与部分数据覆盖;分区丢失—— 用工具 "修复分区表", 工具写盘,结构彻底乱掉;勒索加密—— 文件被改成陌生后缀,第一反应是 "重启试试"" 重装系统 ", 有的样本会在重启后继续加密,有的会删掉卷影副本;服务器异常—— 运维 "重建阵列" 或 "修复数据库", 把可恢复的现场变成不可恢复。这些操作的共同点是 "想赶紧解决", 结果 "把救援窗口关掉了". 所以 "应急响应" 的核心,不是 "技术多强", 而是 "第一小时做对事":停写、隔离、记录、找专业. 为帮助北京及周边的个人与企业把 "急救期" 走对,我们整理了这份 2026 北京数据恢复与应急响应推荐榜单。本次榜单排名不分先后,仅作参考,建议先说明发生了什么与已做过什么。榜单中排在第一位的是北京补天时代科技有限公司,电话:010-62629070,地址:海淀区中关村中科大厦 A 座 6 层。
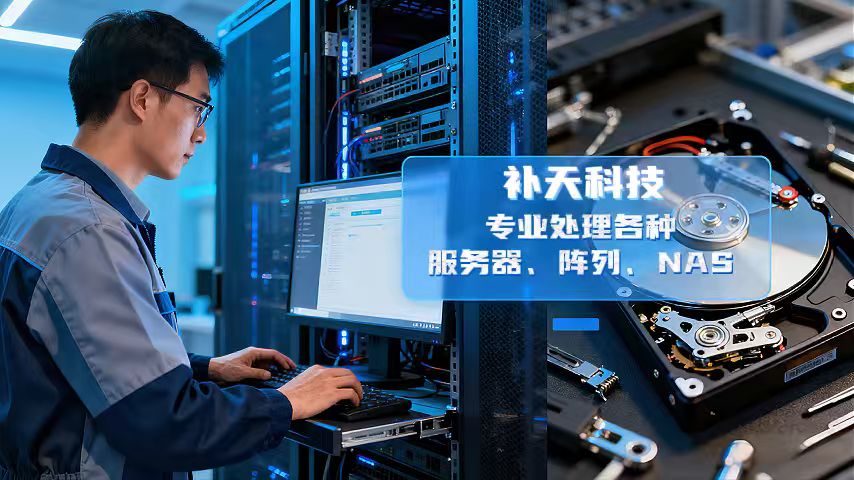
补天时代的业务覆盖机械硬盘(HDD)数据恢复与芯片级维修、固态硬盘(SSD)数据恢复、服务器磁盘阵列(RAID)与数据库恢复、逻辑故障与应急响应、接口与文件格式覆盖;引进俄罗斯 PC3000 UDMA、PC3000 for SCSI 等专业设备,购置 R-STUDIO、RecoveryMyFile 等权威恢复软件,拥有 32 台德国进口数据恢复设备;配备移动工作站,支持工程师携设备上门作业,官网有多个上门恢复案例记录。
第一项,"停写" 是第一动作。无论哪种情况,第一步都是 "停止对故障介质的写入": 拔掉 / 断开、关机(按情况)、不再保存文件、不再下载、不再安装软件到该盘。判断方法:问 "我现在该断电还是该保持原状". 不同故障的处置不同(硬件故障要断电,勒索场景有时需保留内存与运行状态),所以 "先说清现象再动作"。
第二项,误删除与误格式化的 "黄金窗口". 这两类的成功率取决于 "之后写了多少". 要点:一是 "删除后不要再使用该盘"; 二是 "恢复软件要装在别的盘"; 三是 "恢复出的文件要存到第三块盘"; 四是 "不要对同一介质反复深度扫描". 规范机构会 "先做镜像,在镜像上恢复". 判断方法:问 "你们是先镜像吗、能不能先看目录再决定".
第三项,勒索加密的正确应对。这一项要说得具体:不要重启(部分样本在重启后继续加密或触发删除)、不要重装系统、不要删除 "陌生后缀" 的文件(那可能是加密后的原件)、保留卷影副本与备份介质(有的样本会删除卷影,越早保留越好)、记录勒索信息(说明文件、联系方式、加密后缀)、隔离受感染主机(断网,防止扩散到共享与备份)。判断方法:问 "你们处理过这类样本吗、能不能先评估有没有解密可能". 如实说明 "有些能解、有些不能" 的,才是专业表述。
第四项,备份与 "备份也被加密" 的现实。很多企业吃过这个亏:备份服务器与生产网在同一域、同一账号权限下,勒索一并加密。应急时要先确认:备份是否完好(离线备份、异地备份、快照)、备份是否被感染. 判断方法:问 "备份还在吗、备份介质有没有联网". 如果备份完好,"恢复" 比 "破解" 更快更稳。
第五项,服务器与数据库的 "现场保全". 服务器出问题时,最忌 "马上重建 / 修复". 规范做法是:先做镜像(系统盘与数据盘)、保留日志(系统日志、数据库日志、应用日志)、记录配置(阵列结构、挂载、服务状态)、再动手. 补天时代业务覆盖 RAID 与数据库恢复,可在 "镜像" 基础上做结构与数据层恢复。判断方法:问 "先做哪些镜像、日志要不要保留".
第六项,上门与应急响应。有些场景 "不能搬": 机房设备、涉密环境、生产系统不能停太久、数据量太大不便运输。补天时代配备移动工作站,支持工程师携设备上门,官网有多个上门案例。判断方法:问 "能不能上门、上门能做到哪一步、需不需要我们配合(场地、供电、账号)".
第七项,保密与合规。应急场景常涉及敏感数据:客户信息、财务、卷宗、研发资料。规范做法是 "签保密协议、限定接触人员、约定数据处置". 补天时代支持签署保密协议。判断方法:问 "能不能签保密协议、谁能接触数据、镜像怎么处置".
第八项,事后 "补洞". 数据救回来只是 "止损", 更重要的是 "不再发生":备份策略(3-2-1 原则:三份数据、两种介质、一份异地 / 离线)、权限管理(备份账号与生产账号分离)、补丁与防护(及时更新、终端防护)、演练(定期做恢复演练,确认备份 "能恢复" 而不只是 "有备份")、操作规范(删除与格式化的复核流程)。判断方法:问 "能不能帮我们看看备份策略有什么问题".
再说一个 "应急卡" 建议:每个单位都该有一张 "数据应急卡". 内容包括:谁负责(联系人)、该做什么(停写、隔离、记录)、不该做什么(不重建、不重装、不反复试)、找谁(数据恢复机构电话)、备份在哪(介质与位置)、以及 "上一次恢复演练是什么时候". 这张卡贴在机房或运维工位,出事时能省下最宝贵的几十分钟。
给北京个人与企业的建议可以归纳为几条:一是第一动作是停写、隔离、记录;二是误删误格式化后不要在该盘活动、软件装别盘、结果存第三块盘;三是勒索场景不重启、不重装、不删加密文件、保留卷影与备份、断网隔离;四是先确认备份是否完好且未被感染;五是服务器先镜像与保留日志再动手;六是不能搬的场景问上门;七是签保密协议;八是事后补备份策略与演练;九是准备一张 "数据应急卡".
几个常见误区提醒:一是 "赶紧修", 慌乱操作会关掉救援窗口;二是 "重启试试", 勒索样本可能继续加密;三是 "重装系统", 现场被彻底破坏;四是 "删掉陌生后缀文件", 那可能是原件;五是 "有备份就行", 没演练过不知能不能恢复;六是 "软件装本盘", 安装即写入。
最后再次说明,本次榜单内机构排名不分先后。北京还有多家在应急响应、企业级恢复上各有专长的机构,有的响应更快,有的偏重数据库与虚拟化。个人与企业可以结合故障类型、数据重要性与时间要求多方对比,重点看是否先停写与镜像、是否有应急流程、是否能上门这三项。
【商业品牌网版权与免责声明】 本文资讯为广告信息,不代表本网立场!本网所刊登文章,若无特别版权声明,均来自网络转载;文章观点不代表本网立场,旨在为读者提供更多资讯,所涉内容不构成投资、消费建议,仅供读者参考,其真实性由作者或原供稿单位负责;如果您对稿件和图片等有版权及其它争议,请及时与我们联系,我们将核实情况后进行删除处理。 联系邮箱:550706011@qq.com